
CISSP備考|測試證據、事件復原與安全開發重點
CISSP(Certified Information Systems Security Professional)由ISC2發證。CISSP的Domain 6–8備考,要讓證據對準控制目標,依事件狀態及授權遏止損害,驗證還原能力,再將缺陷帶回安全開發流程。
本文目錄
本篇對應的官方考試範圍
依ISC2 2024年4月版考綱,Domain 6 Security Assessment and Testing(12%)、Domain 7 Security Operations(13%)及Domain 8 Software Development Security(10%)。重點為測試證據、事件處理、復原及安全開發;BIA亦與Domain 1相連。此為教學映射。
本系列依2024年4月版考綱;新版自2027年4月15日起適用,報名前請確認考試日適用版本。下列為教學整理,應依題目條件及授權判斷。
必懂觀念
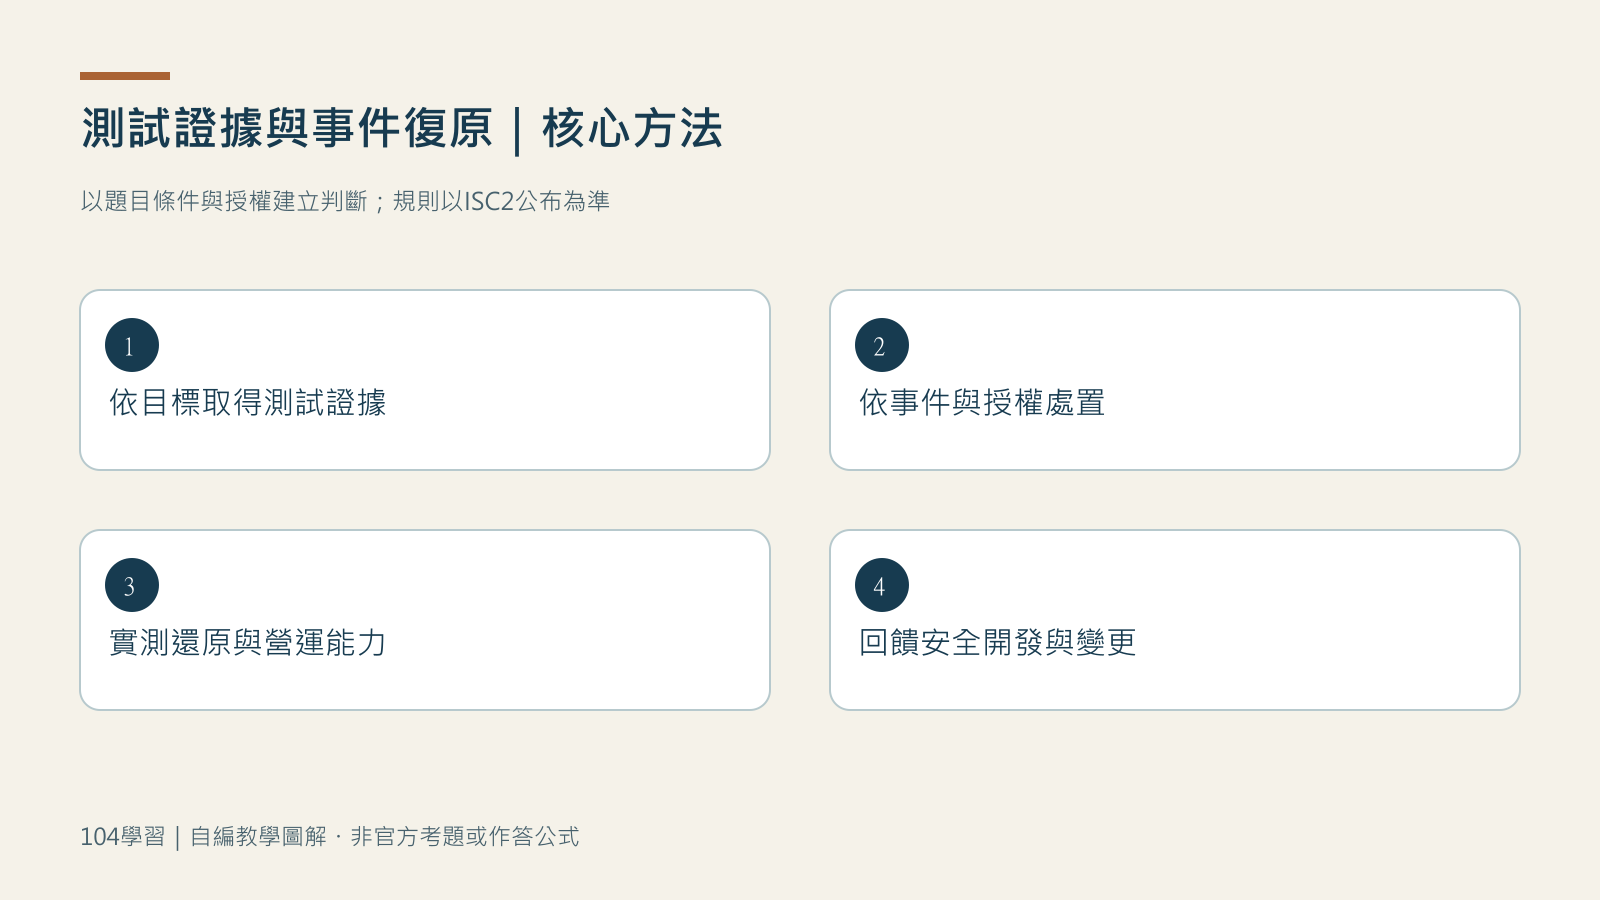
測試先按風險與要求訂範圍、授權及成功條件,再選方法。弱點掃描找潛在缺陷,滲透測試在授權範圍驗證可利用性,稽核檢查是否符合要求;三者不能互相直接替代,報告須記載限制及未測範圍。
證據要對準實際控制目標。驗證只有主管可核准退款時,須測不同角色的允許/拒絕行為及可追溯紀錄;離職帳號測試要檢查存取路徑、既有連線及權杖。缺陷需指定負責人、修正、複測並持續監控。
確認帳號正大量外傳資料時,依事件計畫與既有授權遏止、保存必要證據並通報;不能任意刪除主機或紀錄。接續分析、移除成因、復原及改善,記錄證據取得、保管與交接;人身安全優先。
BIA辨識營運優先序。RTO是目標恢復時間,RPO是可容許回復的資料時間點;備份成功不代表服務可還原。應演練還原並驗證資料與功能,再依核准程序恢復服務;BC關注營運延續,DR著重系統復原。
安全開發從需求與驗收條件開始,設計做威脅分析,實作做程式碼審查、相依套件與安全測試,部署前走變更審核,部署後持續監控。測試未過應修正,或依義務與授權處理例外,留下可追蹤證據。
常見誤判
- 把程序已核准、通知已寄出當成控制有效:缺少實際存取驗證。
- 已有事件授權仍一律等會議核准:延誤遏止;直接重灌則可能毀損證據。
- 把備份完成當成復原成功:未驗證資料、功能與營運目標。
- 為趕上線關閉安全檢查:未修正缺陷或依授權處理例外。
練習題與完整解析
以下為自編教學題,非ISC2官方原題;用於練習題目條件與行動的對應。
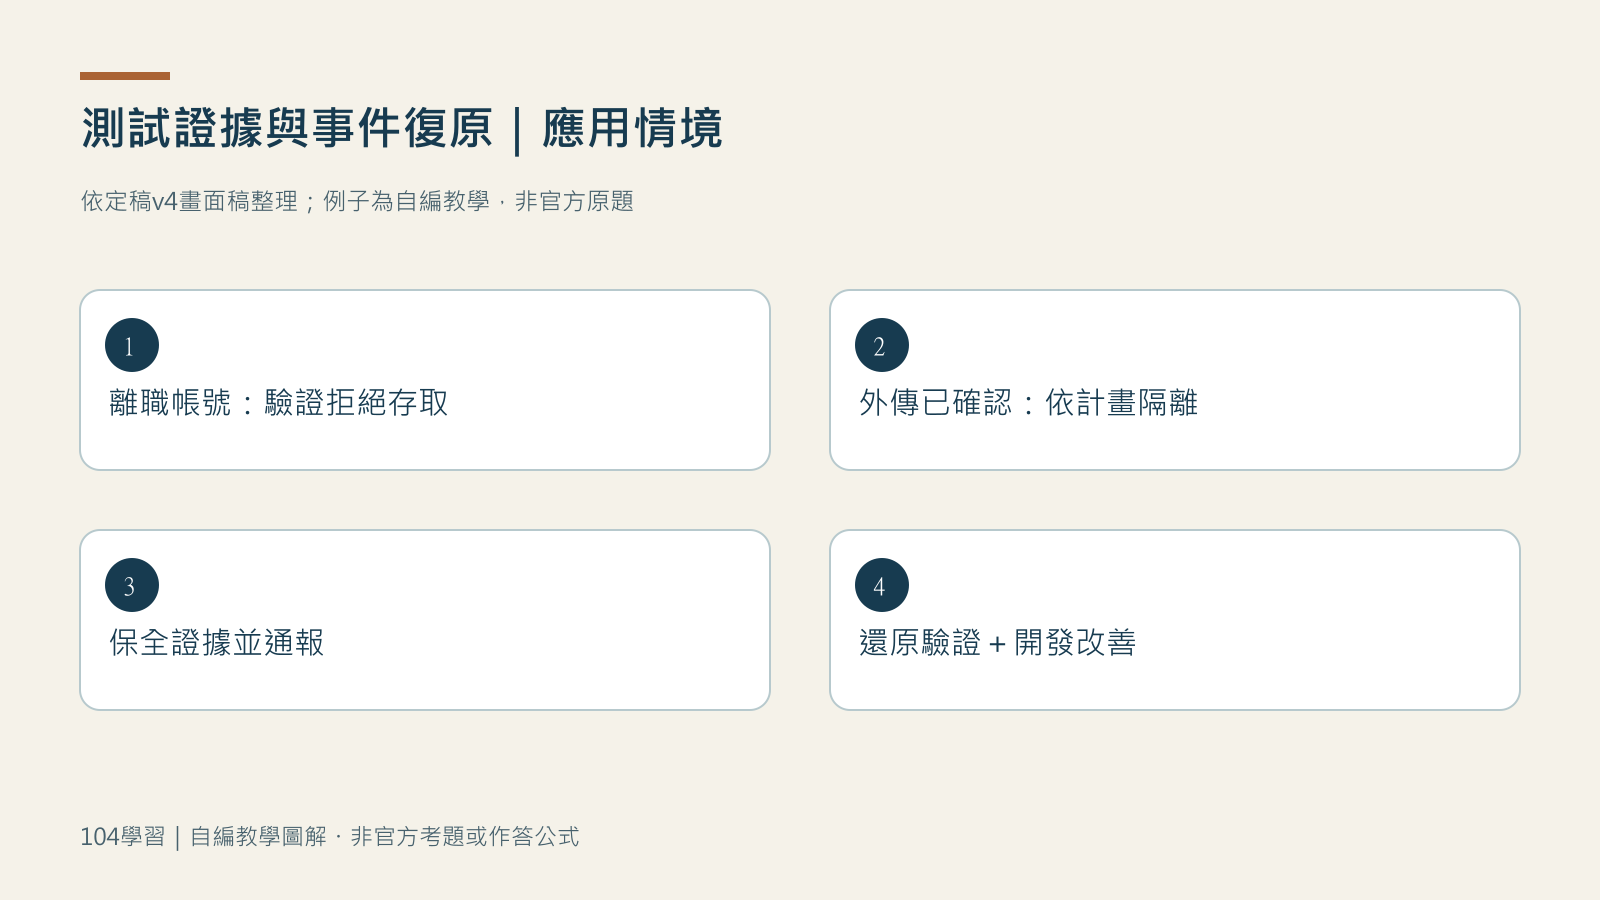
Q4-01|公司要驗證離職帳號無法再讀取會員資料,停用通知已寄出。哪項證據最能支持控制有效?
- 甲 取得所有部門主管的簽收。
- 乙 取得人資的離職完成紀錄。
- 丙 驗證帳號拒絕存取的紀錄。
- 丁 取得停用程序的核准文件。
答案是丙。要在授權測試中驗證實際路徑被拒絕,並檢查既有連線或權杖是否仍有效。甲證明收件,乙證明人資流程已完成,丁證明程序已核准,都沒有實測存取被拒。證據要對準控制目標,也要說明測試涵蓋的系統與時間。
Q4-02|監控已確認一部主機正在外傳會員資料,事件計畫授權值班人員隔離該主機;此舉不影響人身安全,且有既定證據保全程序。最適當的立即行動是什麼?
- 甲 依計畫隔離並保全通報。
- 乙 等例行會議核准後隔離。
- 丙 直接重灌主機清除紀錄。
- 丁 持續觀察直到月底稽核。
答案是甲。已確認攻擊且已有授權,依程序及時遏止並保留證據。乙與丁都延誤處理,丙可能破壞證據,也未確保根因已排除。這與未發生緊急攻擊的風險核定情境不同,關鍵在事件狀態與既有授權,不能把等待核准當固定答案。
備考檢查清單
- 能依控制目標選擇測試方法與可支持結論的證據。
- 能說明事件狀態與既有授權如何改變立即行動。
- 能區分RTO、RPO、BC與DR,列出還原驗證結果。
- 能把缺陷連回需求、設計、程式碼、套件、變更及監控。
本篇未涵蓋、需另外準備的範圍
Domain 6仍需測試策略、涵蓋率、各類測試技術、完整稽核及報告;Domain 7仍需取證程序、營運資源、修補/變更、實體安全及BC/DR各種演練;Domain 8仍需開發方法、測試工具、軟體取得、成熟度模型及程式弱點深度演練。
本系列是短課概念整理,不取代完整考綱準備、實務經驗或資格審核,不保證通過,不宣稱可抵CPE或工作經驗。
官方來源與版本核對
考試與認證規則以ISC2官方公布為準。依2026-10-28查核紀錄,本系列採2024年4月版考綱;新版自2027年4月15日起適用,報名前確認考試日適用版本。
更多 〈CISSP〉 推薦好文

沒看到有興趣的職缺嗎?
