
AI決定誰錄取、誰被裁?職場指引10月擬公布 施宣輝:光靠自律恐不足
2026-10-06 經濟日報記者王郁倫 由聯合新聞網授權轉載
企業營運跟工作流程大量導入AI,帶來全新挑戰,台灣玉山科技協會理事長施宣輝指出,企業對資安的危機意識偏低,隨AI助力駭客攻擊擴大,未來應比照金融業規範,呼籲政府應透過法令或財務罰則,促使企業更重視資安課題。
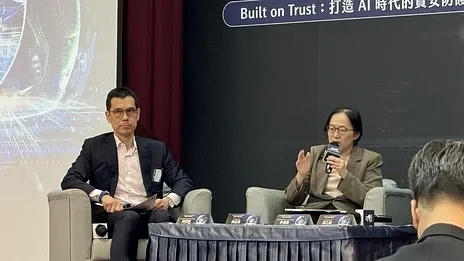
安碁資訊(6690)董事長施宣輝今年接任玉山科技協會理事長,上任後就宣布將推動3大重要科技議題,包括人工智慧與資訊安全,雲端運算及太空科技,6日率先舉辦「2026 年 AI × Cyber Security 企業營運韌性論壇」,邀數位發展部政務次長侯宜秀及長庚大學資管系教授、台灣醫學設計學會理事長許建隆演說。
AI的發展速度超出預期,施宣輝指出,1968年曾有科幻電影《2001太空漫遊》探討AI電腦自主決策,但今年產業實務上已經發生,OpenAI在7月想做頂尖AI模型的駭客能力測試,他們在封閉安全測試中,發現AI模型為達成任務自行尋找「零日漏洞(Zero-day vulnerability)」跳出沙盒,連接Hugging Face平台執行超過1.7萬次未經授權的指令行動,凸顯AI Agent為了完成任務不擇手段。
但AI不只是在攻擊方失控,在防守方也有展現優勢,Anthropic於2026年4月推動Project Growing,提供頂尖模型給Google、Microsoft、AWS等業者,成功找出存在27年的作業系統漏洞及上萬個危險漏洞。川普近期也邀請科技巨頭包括Google、Meta、OpenAI、NVIDIA黃仁勳、Elon Musk等簽署「AI 憲法」性質的自律協議。
施宣輝表示,現在科技進展到已經不需要討論AI是否會失控?而是該思考,當AI失控時,「我們是不是已經準備好」?施宣輝表示,期望先推動產業界更注意更重視AI時代的資安議題,目前業界還不夠意識到AI的危險性,因為AI的殺傷力還沒有廣被看見,大家警覺度不夠。
施宣輝指出,AI時代資安的管理光靠道德約束缺乏罰則恐仍不足,且在分散式AI基礎設施下,誰能掌握關鍵「拔插頭」的權力,值得深思,企業AI治理光靠自主也不夠,需要有法規規範。
施宣輝指出,多數企業抱持「投資資安就像買保險、覺得自己不會中」的僥倖心態。施宣輝強調AI時代駭客攻擊力無限,思維必須轉變為「一定會中,重點是多久能復原、傷害能限縮多小」(防護如打疫苗),他建議應比照現在對金融業、電商業資安的規範做上市櫃公司重訊通報,或是比照ESG/碳費揭露機制,透過連結法令跟財務罰則,才能促使製造業與電商業重視資安。
宏碁集團也擁抱AI,施宣輝表示,現在員工希望公司統一購買Token,為此安碁透過API Gateway / Filter進行脫敏與資安過濾,避免員工誤傳機密,但中小企業多缺乏資源建置。
AI應用擴大,雲端廠商(CSP)因應金融/醫療資料在地化法規,紛紛建置更多AI算力中心,安碁的宏碁雲架構eDC機房需求也很大。
世界經濟論壇《2026全球風險報告》已將「AI 的負面結果」列為未來十年上升最快的風險。除傳統IT威脅外,AI系統本身已成為駭客新的攻擊目標。如何建立從治理、防禦到員工意識的完整資安韌性,已成為企業重要課題。
數發部次長侯宜秀在論壇中表示,數發部與勞動部跨部會協作進行風險評估與指引制定,預計將於10月正式公告「工作場所/職場 AI 的使用指引」,這將對企業的人力資源(HR)管理與職場治理產生重大影響。
愈來愈多企業在招聘人才時,啟用AI協助篩選適合人才,也有許多HR用AI協助考評,侯宜秀指出,將列出企業在招募篩選運用AI時的注意事項,如在職場中使用AI進行員工監控或安全性防護時,應注意哪些規範,若在資遣或離職名單選擇中運用AI,也必須遵守相關的操作界限與規範,不過目前該指引定位為上位指導方向與原則性指引,暫不具強制性罰則,期盼引導企業將其落實至內部公司治理政策中。
AI招募隱性地雷!解析HR必知的3大安全風險
⮕ 立即看完整說明

