
CISSP備考|安全架構、網路與存取邊界重點
CISSP(Certified Information Systems Security Professional)由ISC2發證。CISSP的Domain 3–5備考,要沿資料流辨認信任邊界,區分網路可達、身分驗證與操作授權,理解縱深防禦及權限生命週期。
本文目錄
本篇對應的官方考試範圍
依ISC2 2024年4月版考綱,Domain 3 Security Architecture and Engineering(13%)、Domain 4 Communication and Network Security(13%)及Domain 5 Identity and Access Management (IAM)(13%)。重點為安全設計、分層控制、網路分區及身分權限;此為教學映射。
本系列依2024年4月版考綱;新版自2027年4月15日起適用,報名前請確認考試日適用版本。下列為教學整理,應依題目條件及授權判斷。
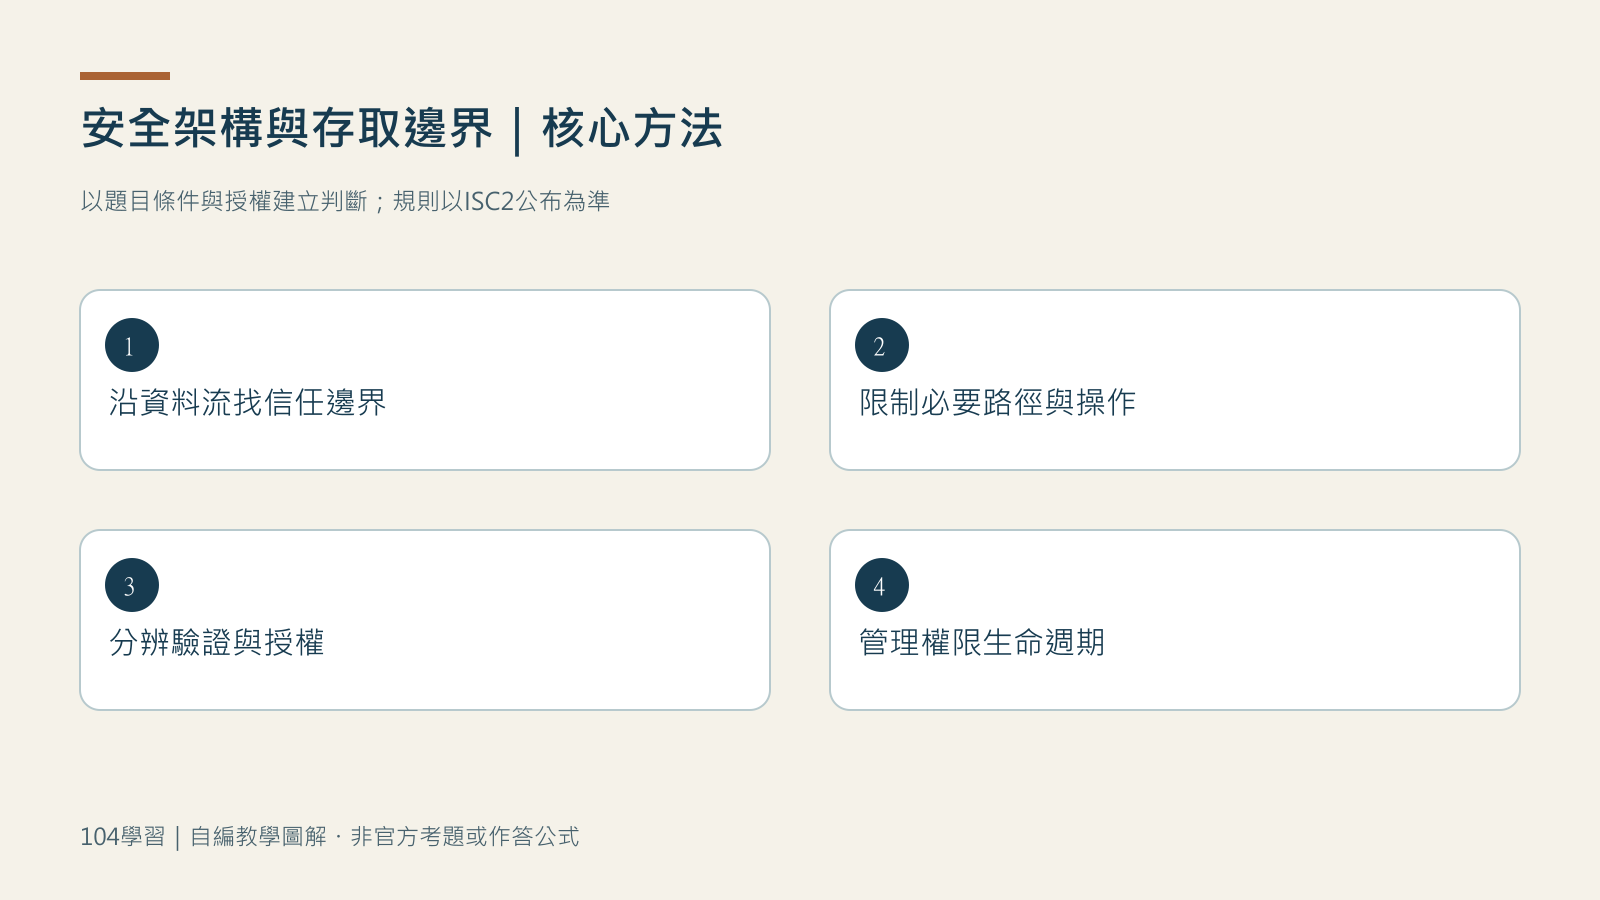
必懂觀念
安全架構須從資料流與信任邊界看起,再對可能威脅選控制。安全預設採限制、僅給必要權限;驗證服務故障時,不應自動開放管理功能。縱深防禦使網路、身分與應用各層提供防線。
網路分區要依必要通訊設計:公開網站經指定交易介面接後端,管理功能走受控路徑;公司內網不代表全面可信。雲端共享責任須明確分工,硬體、電力與機房環境同樣需要保護。
傳輸與儲存加密仍須搭配對端驗證、金鑰保管、輪替與復原。若資料和金鑰同時暴露,單有加密不足以證明安全;縮短憑證效期也不能取代對過度存取的限制。
識別是聲明身分,驗證是確認聲明,授權才決定可做哪些操作。MFA可降低冒用風險,不代表已驗證帳號就應取得所有權限;共用管理員帳號削弱追溯,應管理可識別個人的帳號及服務身分。
到職按角色核發、轉調撤除不再需要的權限、離職或合約結束及時停用,並由適當負責人定期複核。職務分離避免同一人能申請、核准且隱藏高風險交易;小團隊仍需獨立覆核等補償控制。
常見誤判
- 網站前有防火牆就認定資料庫安全:網站失陷後的路徑及服務權限仍可能過大。
- 把MFA或長密碼當作授權修正:登入更可靠,不代表角色權限正確。
- 只新增新職務權限而不撤舊權限:造成權限累積與職務衝突。
練習題與完整解析
以下為自編教學題,非ISC2官方原題;用於練習題目條件與行動的對應。
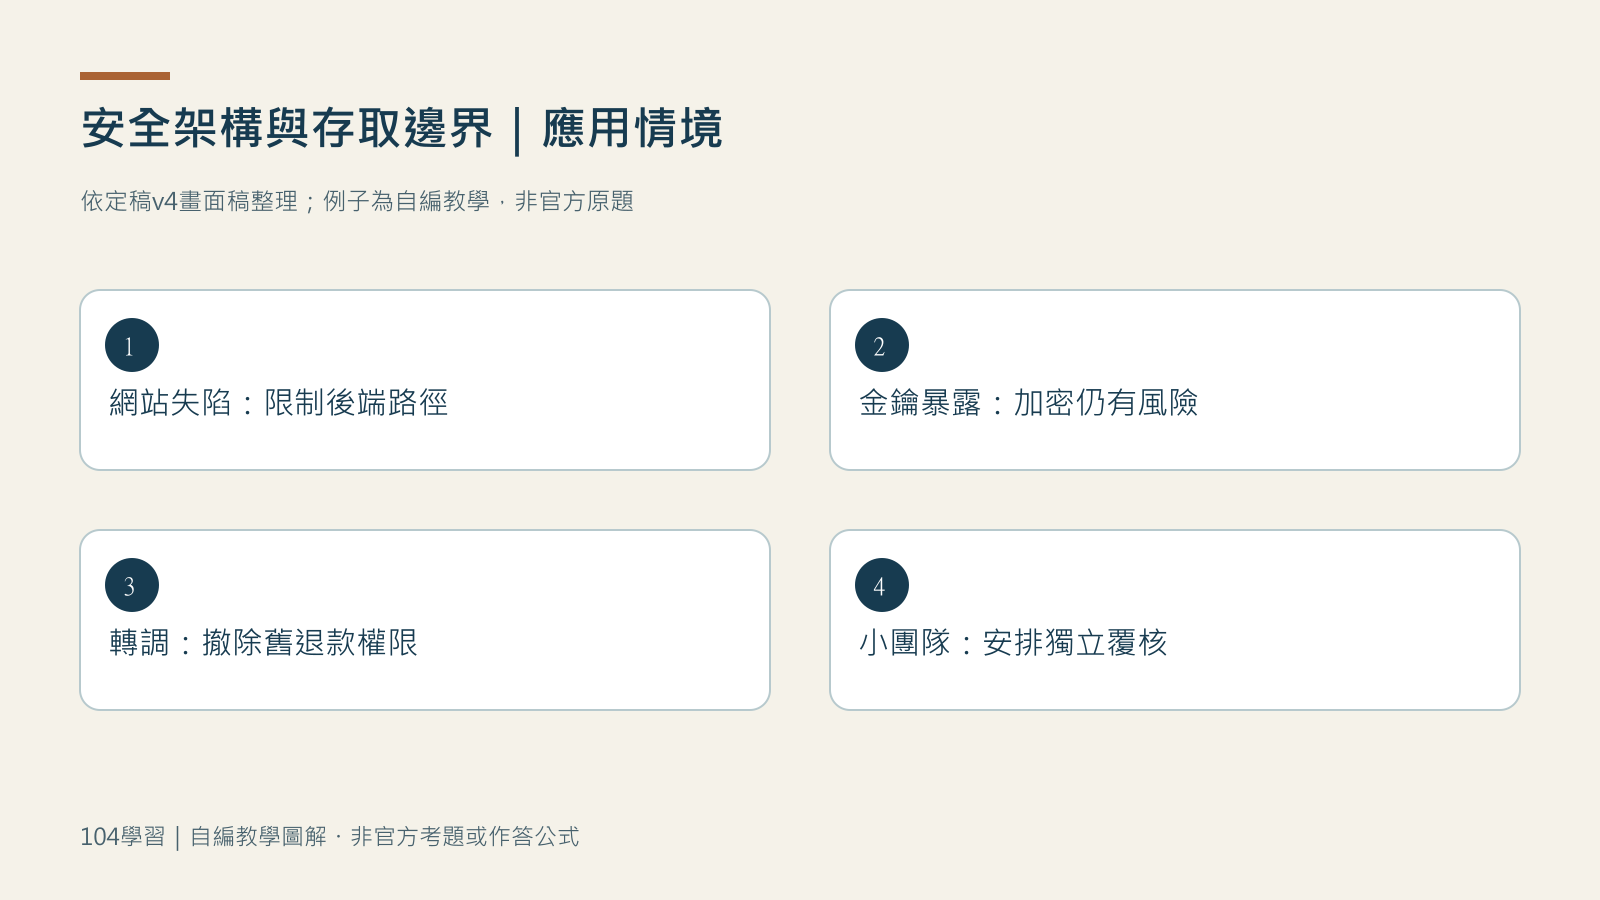
Q3-01|威脅分析指出公開網站一旦失陷,就能直接操作會員資料庫。系統已使用傳輸加密,目前要降低橫向擴散與資料遭改寫的風險。何者最適當?
- 甲 保留直連但增加備份頻率。
- 乙 保留直連但縮短憑證效期。
- 丙 在網站前加裝應用防火牆。
- 丁 限制資料路徑及服務權限。
答案是丁。限制可通訊的路徑與可執行的操作,直接縮小失陷後的影響。甲有助復原,卻沒有阻止竄改;乙改善憑證管理,未解除過度存取;丙能減少網站被攻破的機會,但網站一旦失陷,仍可直達資料庫。這不是說備份與憑證不重要,而是本題要處理的是已知的過度信任。
Q3-02|客服人員已改任行銷,仍可核准退款;公司確認這不是新職務需要的權限。何者最能直接處理問題?
- 甲 要求改用更長的登入密碼。
- 乙 撤除退款權限並複核角色。
- 丙 增加退款系統的備份次數。
- 丁 改由共用帳號執行退款。
答案是乙。問題是轉調後留下過度權限,要撤除並查同類角色是否也有落差。甲改善驗證但權限仍在;丙只影響復原;丁更難追查誰做了交易。也要修正轉調流程,讓下一次人員異動能同步觸發權限更新。
備考檢查清單
- 能畫出資料流、信任邊界、必要通訊及受控管理路徑。
- 能說明網站失陷後,哪些控制仍限制路徑及操作。
- 能區分識別、驗證及授權,並說明金鑰管理的必要性。
- 能列出轉調與離職時須撤除、複核的權限及追溯紀錄。
本篇未涵蓋、需另外準備的範圍
Domain 3仍需安全模型、硬體、雲端及工控架構細節、密碼演算法與攻擊;Domain 4仍需OSI/TCP/IP、協定、拓樸、網路元件、無線及安全通道;Domain 5仍需存取模型、聯邦身分、SSO、認證協定及特權存取細節。
本系列是短課概念整理,不取代完整考綱準備、實務經驗或資格審核,不保證通過,不宣稱可抵CPE或工作經驗。
官方來源與版本核對
考試與認證規則以ISC2官方公布為準。依2026-10-28查核紀錄,本系列採2024年4月版考綱;新版自2027年4月15日起適用,報名前確認考試日適用版本。
更多 〈CISSP〉 推薦好文

沒看到有興趣的職缺嗎?
